
Dans mon tour d’actualité de ces derniers jours, j’ai bien rigolé, un peu jaune, en lisant qu’un joueur de Valorant avait été blacklisté après avoir acheté son processeur d’occasion auprès d’un particulier, qui lui avait été bannit. Voilà je voudrais vous parler des anti-cheat, et pourquoi vous ne devez pas jouer à Valorant (ou LoL).
Acheter du matériel d’occasion sur Leboncoin ou Vinted est une excellente pratique pour monter une config gamer sans se ruiner. On vérifie les températures, les benchmarks, l’état des pins… mais aujourd’hui, il faut ajouter une nouvelle vérification : le composant est-il banni par un anti-cheat ?
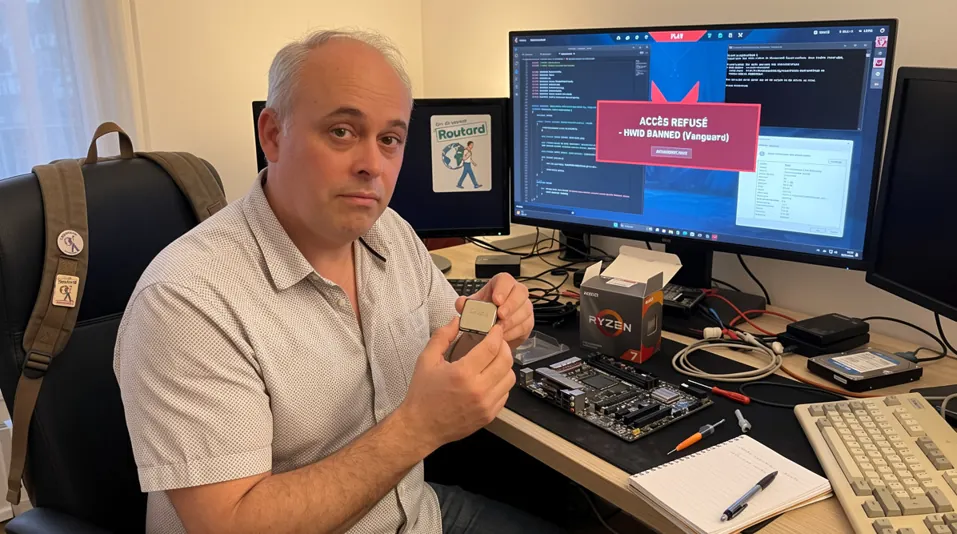
L’histoire récente d’un joueur allemand illustre parfaitement cette dérive. Après avoir acheté un Ryzen 7 5800X3D d’occasion, il installe la puce dans son PC, lance Valorant, et se retrouve instantanément banni par Vanguard. Le problème ? Le processeur avait appartenu à un cheater dont l’identifiant matériel (HWID) avait été directement blacklisté par Riot Games. Pire encore, la détection a propagé le bannissement au reste de sa propre configuration (carte mère, stockage).
Si cette injustice d’occasion fait grincer des dents, elle n’est que la partie visible de l’iceberg. Le vrai problème réside dans le fonctionnement même de ces logiciels : l’accès au Ring 0.
Le Ring 0 : les clés de votre système données à qui ?
Pour contrer la triche, des solutions comme Vanguard (Riot Games), Easy Anti-Cheat (Epic) ou Ricochet (Activision) s’exécutent au niveau le plus profond de votre système d’exploitation : le Ring 0 (mode noyau / kernel).
À ce niveau, le logiciel dispose de privilèges absolus, supérieurs à ceux de votre propre compte administrateur. Il peut lire toute la mémoire vive, intercepter tous les accès disque, surveiller les périphériques et tourner en tâche de fond permanente dès le démarrage du système, même si le jeu n’est pas lancé.
Risque n°1 : la faille de sécurité qui livre votre PC aux piratages
Confier les clés du Ring 0 à un éditeur de jeu vidéo constitue un risque majeur. Si le pilote anti-cheat contient une vulnérabilité (une faille « Zero-Day »), c’est l’ensemble de votre machine qui est compromise.
Ce risque n’est pas théorique :
- En 2022, des pirates ont exploité une vulnérabilité dans l’anti-cheat au niveau kernel d’un ancien jeu Genshin Impact pour désactiver les antivirus des victimes et déployer des rançongiciels (ransomwares).
- Si un anti-cheat comporte une faille de dépassement de mémoire tampon (buffer overflow) ou d’élévation de privilèges, un attaquant distant peut prendre le contrôle total du PC avec les droits système, installer des keyloggers ou siphonner vos données personnelles.
Risque n°2 : la collecte de données et la dérive de la vie privée
Que collectent réellement ces pilotes installés au plus près du matériel ? On installe un firewall, un anti-pub etc pour laisser un logiciel lire toute la machine…
Pour repérer la présence de logiciels de triche détournés, l’anti-cheat doit scanner la mémoire, analyser les processus en cours d’exécution, inspecter les pilotes tiers et enregistrer des profils matériels complets (numéros de série des composants, adresses MAC, IDs de disques).
Même en accordant du crédit aux chartes de confidentialité des éditeurs (qui les lit ?), confier la télémétrie de tout ce qui tourne sur votre PC à un logiciel tiers fermé (proprietary software ça vous parle) pose un problème éthique et sécuritaire évident, notamment en cas de fuite de données côté serveur chez l’éditeur (situé dans des pays aux lois différentes).
Le piège de l’occasion et la punition collective
L’anecdote du processeur banni met en lumière l’absurdité du ciblage par HWID (Hardware ID). En cherchant à bloquer définitivement les tricheurs, les éditeurs ont créé un marché du matériel d’occasion « pollué ».
Aujourd’hui, il est impossible pour un acheteur de vérifier avant transaction si une carte graphique ou un processeur d’occasion est inscrit sur la liste noire d’un anti-cheat. Vous pouvez ainsi hériter de la sanction d’un inconnu, voir votre compte personnel banni et vous heurter à un support technique automatisé qui refuse toute contestation.
Ne pas baisser la garde sous prétexte qu’il s’agit « juste de jeu vidéo »
Le monde du jeu vidéo s’est habitué à accepter l’installation de logiciels aux pouvoirs illimités sur les machines personnelles pour préserver l’équité de quelques parties classées. C’est une erreur d’appréciation sécuritaire.
Quelques réflexes à adopter :
- Compartimenter au maximum : Si possible, isolez vos activités sensibles (travail, gestion bancaire, documents administratifs) sur une machine ou un OS séparé de votre PC de jeu.
- Ménager ses achats d’occasion : Lors de l’achat de composants clés (CPU, carte mère, GPU) à des particuliers, restez vigilant et privilégiez les vendeurs pouvant attester de l’historique d’utilisation du matériel.
- Éteindre les services non utilisés : Pour les anti-cheats qui le permettent, désactivez leur lancement au démarrage du système quand vous ne jouez pas.
Le divertissement ne doit pas être un passe-droit pour sacrifier l’intégrité de son système d’exploitation. La meilleur solution pour se protéger, boycotter les jeux qui utilisent ces méthodes ! Oui c’est difficile, car il y a la pression des amis et le risque de passer pour le parano du groupe. Il y a tellement d’autres bons jeux, ne prenez pas de risques.

Laisser un commentaire